IA First · Episódio 28
IA em Ambientes Regulados: O Que Muda em Bolsas, Bancos e Seguradoras
Kill switch, controle pré-negociação, teto de autonomia, testes e registro imutável: o que MiFID II, SEC e EU AI Act exigem da arquitetura de IA regulada.
Neste artigo · 10 seções
- Quarenta e cinco minutos, quatrocentos e quarenta milhões de dólares
- O botão de desligar não é boa prática, é lei
- O freio vem antes da ação, não depois
- Autonomia tem teto
- Você não sobe pra produção, você atravessa portões
- O registro é imutável e dura anos
- O sandbox é a porta de entrada sancionada
- O mapa por setor, e onde o Brasil está
- Conclusão
- Insights & Takeaways
Quarenta e cinco minutos, quatrocentos e quarenta milhões de dólares
Primeiro de agosto de 2012. A Knight Capital sobe uma versão nova do sistema de roteamento de ordens. Um técnico copia o código novo pra sete dos oito servidores. Um ficou pra trás. Nesse servidor, uma flag que o código novo reaproveitou acordou uma função morta chamada Power Peg, deixada no sistema desde mais ou menos 2003 e nunca removida. O resultado: em cerca de 45 minutos, a Knight despejou perto de 4 milhões de ordens não intencionais no mercado e amargou uma perda de aproximadamente 440 milhões de dólares. A empresa, que era uma das maiores formadoras de mercado dos Estados Unidos, quase morreu ali. Um ano depois, a SEC fechou o caso com uma multa de 12 milhões, a primeira aplicação da chamada Market Access Rule.
O bug era banal. Foi um deploy incompleto, dessas coisas que acontecem toda semana em qualquer time. O que transformou um erro de deploy em quase-falência foi a ausência de controles que, num mercado regulado, não são boa prática que você adota quando sobra tempo. São lei.
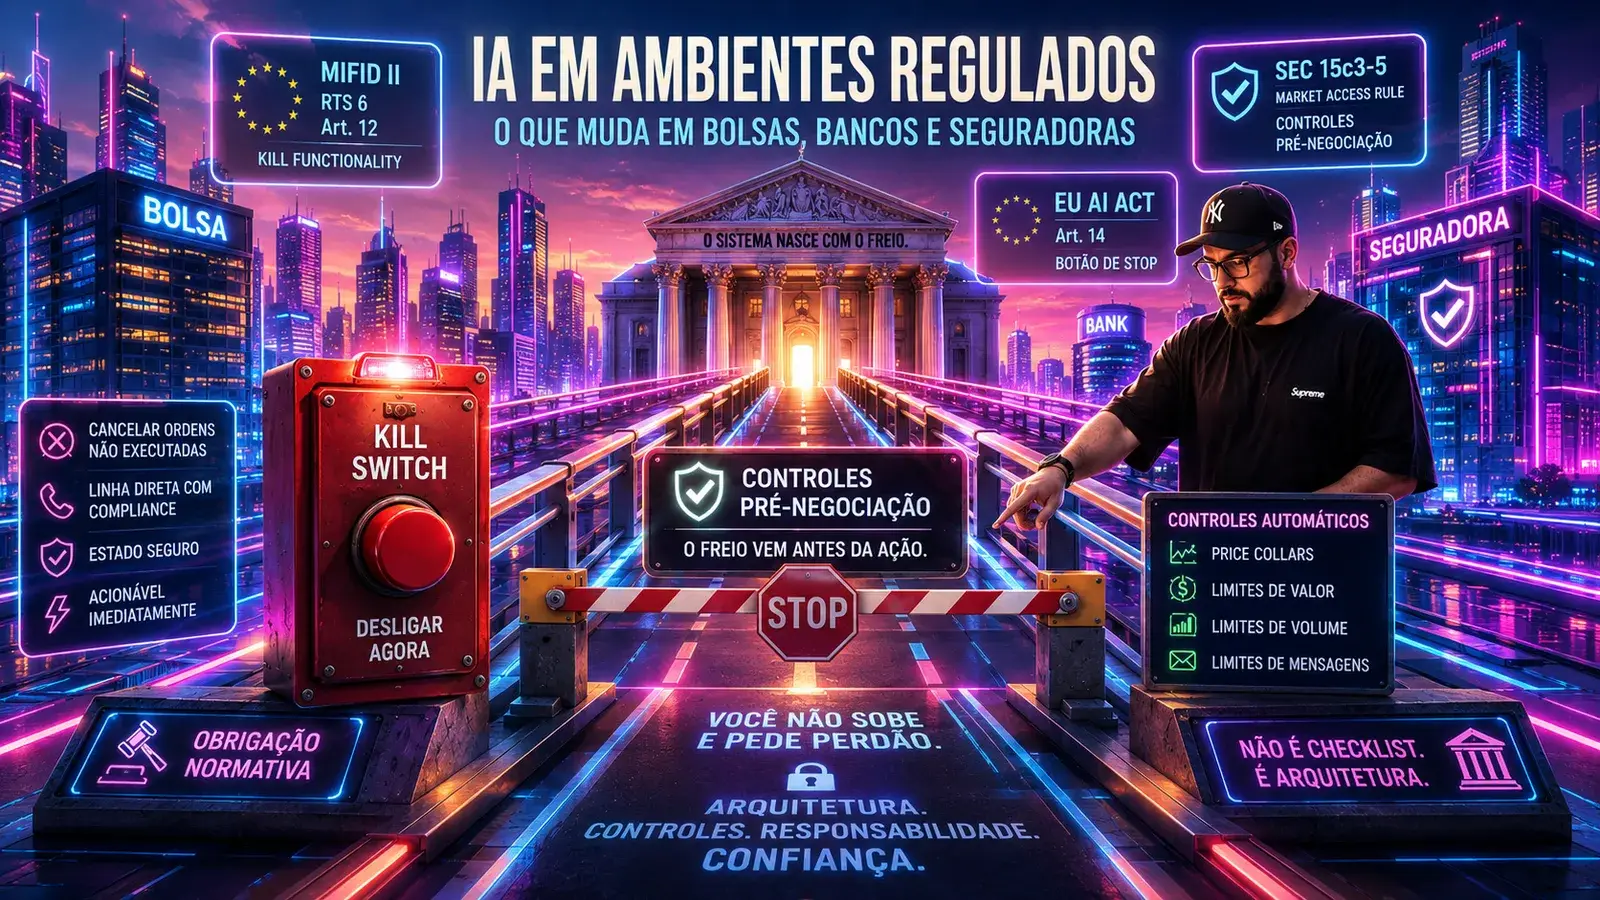
Essa é a diferença que define trabalhar com IA, ou com qualquer sistema automatizado, em ambiente regulado. A regulação não é um checklist que o jurídico preenche no fim. Ela é um requisito não-funcional, da mesma família que latência e disponibilidade, e que entra no desenho desde a primeira decisão de arquitetura. O regulador é stakeholder do seu design review mesmo quando não está na sala. E a regra cultural mais importante é a que mais dói pra quem vem de produto: aqui você não sobe e pede perdão. O sistema nasce com o freio.
Já tratei de quem assina embaixo quando a IA erra, em Governança de Modelos, e do lado de dado pessoal e LGPD em Segurança e Compliance em Produtos com IA. Este artigo é sobre uma terceira coisa: as restrições concretas que o regulador setorial escreve dentro da sua arquitetura, e que mudam decisões de design que você tomaria diferente se ninguém estivesse olhando.
O botão de desligar não é boa prática, é lei
Começa pelo mais explícito. Num sistema automatizado em mercado regulado, a capacidade de desligar tudo, agora, não é um item de backlog. É obrigação normativa.
O RTS 6 do MiFID II, o Regulamento Delegado (UE) 2017/589, dedica o artigo 12 ao que ele chama de kill functionality: a firma precisa "poder cancelar imediatamente, como medida de emergência, qualquer ou todas as suas ordens não executadas". E vai além, exige que o pessoal de compliance tenha linha direta com quem opera esse botão. Do outro lado do Atlântico e num contexto mais novo, o próprio EU AI Act, o Regulamento (UE) 2024/1689, coloca a mesma ideia no artigo 14: o supervisor humano de um sistema de alto risco precisa conseguir "interromper o sistema através de um botão de stop ou procedimento similar que o leve a um estado seguro". O botão de pânico está escrito na lei, com essas palavras.
A Knight não tinha um. Quem já chegou perto de um motor de matching sabe que o botão de pânico não é enfeite; é pré-requisito pra ligar a máquina. A implicação de design é direta e mais profunda do que parece: um sistema autônomo precisa de um caminho de parada que leve a um estado seguro, rápido, acionável por alguém com autoridade, e que esteja de fato cabeado. Não adianta ter "a gente derruba o pod" como plano. Derrubar no susto, sem levar o sistema a um estado conhecido, às vezes piora. Estado seguro é uma decisão de arquitetura que se toma antes, não no meio do incêndio.
O freio vem antes da ação, não depois
Desligar é a última linha de defesa. A regulação também exige a primeira: controles que agem antes da ação acontecer.
Nos Estados Unidos, a SEC Rule 15c3-5, a Market Access Rule de 2010, obriga que os controles de risco sejam aplicados em base pré-negociação, antes da ordem chegar ao mercado. Na prática, isso matou o "naked sponsored access", aquele arranjo em que o cliente mandava ordem direto pro mercado usando o registro do broker, sem nenhum filtro no meio. E ainda exige certificação anual do próprio CEO de que os controles funcionam. O RTS 6, no artigo 15, detalha o que esses controles incluem: price collars que bloqueiam ou cancelam ordens automaticamente, limites de valor por ordem, limites de volume, limites de mensagens.
Por que pré-ação e não pós? Porque depois é tarde. E aqui entra um caso mais recente e didático que o da Knight. Em 2 de maio de 2022, um trader do Citigroup queria vender uma cesta de uns 58 milhões de dólares. Um erro de digitação criou uma cesta de 444 bilhões. Os controles da firma barraram a maior parte, uns 255 bilhões, mas cerca de 189 bilhões passaram pro algoritmo e 1,4 bilhão foi efetivamente executado nas bolsas europeias antes do cancelamento. O Euro Stoxx 50 caiu mais de 1% em três minutos. O detalhe que todo engenheiro precisa gravar: os reguladores britânicos, FCA e PRA, multaram o Citi em 61,6 milhões de libras e apontaram que o trader conseguiu sobrepor um pop-up de alerta sem precisar rolar a tela e ler tudo. O controle existia, mas era mole. Dava pra clicar e seguir.
A lição de design é dura: controle de verdade é hard block, não warning. Se a proteção depende de um humano cansado às sete da manhã ler um modal e tomar a decisão certa, ela vai falhar exatamente no dia em que importa. O limite que protege precisa ser o que o sistema recusa sozinho, não o que ele pede educadamente pra você reconsiderar.
Autonomia tem teto
Tem um reflexo comum em quem está animado com agentes de IA: dar mais autonomia é sempre progresso. Em ambiente regulado, autonomia tem teto escrito.
O artigo 14 do EU AI Act exige supervisão humana significativa em sistemas de alto risco, e é específico sobre o que "significativa" quer dizer. A pessoa precisa entender as capacidades e os limites do sistema, precisa ter consciência do automation bias (a tendência de confiar demais na saída da máquina só porque é da máquina), precisa conseguir interpretar a saída e, acima de tudo, precisa poder decidir não usar aquela saída. Não é carimbo. É veto informado.
Isso muda como você desenha um agente. Já escrevi sobre a distância entre o agente que é brinquedo bonito e o que é operador real de processo, em Agentes de IA. Em setor regulado, essa distância vira requisito legal: você precisa limitar o espaço de decisão do agente, definir quais ações ele toma sozinho e quais ele só propõe, e garantir que existe um humano que entende o suficiente pra discordar. Um agente com acesso ao mercado e sem teto de autonomia é a Knight Capital de novo, agora com um modelo de linguagem no comando. A questão não é se a IA é capaz; é quanto da consequência você está disposto a deixar ela assumir sem revisão.
Você não sobe pra produção, você atravessa portões
No mundo não-regulado, o instinto é "commit, merge, deploy, observa em produção". Em mercado regulado, esse instinto é um passivo.
O RTS 6 exige, no artigo 6, conformance testing, provar que o seu sistema conversa direito com o do centro de negociação. No artigo 7, exige que o teste rode num ambiente separado do de produção, criado especificamente pra isso. E no artigo 9, exige uma autoavaliação e validação anual, com relatório, incluindo teste de resiliência a picos de fluxo de ordens, desenhado pra não contaminar o ambiente de produção. A Reg SCI da SEC, de 2014, vai na mesma direção pra bolsas e infraestruturas críticas: testes de continuidade e recuperação obrigatórios, com relatório, e notificação à SEC em até 24 horas quando um evento sério acontece.
Pra IA especificamente, o EU AI Act fecha o cerco no artigo 15: exige níveis adequados de exatidão, robustez e segurança ao longo de todo o ciclo de vida, com resiliência a erros, a manipulação adversarial e a data drift. E o artigo 10 manda examinar possíveis vieses nos dados, com estratégia documentada de mitigação. Some a isso o que o setor de seguros já está exigindo: o Model Bulletin da NAIC, de dezembro de 2023, pede um programa escrito de governança de IA com validação e reteste; a lei SB21-169 do Colorado, de 2021, obriga seguradoras a testar seus algoritmos e fontes externas de dado pra garantir que não discriminam por classe protegida, e o framework de governança que veio dela passou a valer em outubro de 2025.
Traduzindo pra engenharia: teste de robustez, de drift e de viés deixa de ser virtude e vira portão de release. Se você não tem um conjunto de avaliação que roda antes de promover e um critério objetivo de aprovação, você não tem como cumprir nenhuma dessas normas. E se precisar de uma espinha pra organizar tudo isso, o NIST AI Risk Management Framework, de janeiro de 2023, dá quatro funções que viraram vocabulário comum: governar, mapear, medir e gerenciar.
O registro é imutável e dura anos
Logs, todo mundo tem. Registro imutável que sobrevive a auditoria anos depois é outra história, e é exigência.
A SEC Rule 17a-4 historicamente obrigou broker-dealers a guardar registros em formato WORM, write once read many, exatamente pra que ninguém pudesse alterar ou apagar depois. Registros de transação ficam retidos por seis anos. Numa emenda de 2022, a SEC passou a aceitar uma alternativa ao WORM: um sistema de trilha de auditoria que registre toda alteração e exclusão. O EU AI Act, no artigo 12, exige que sistemas de alto risco permitam o registro automático de eventos ao longo de toda a vida do sistema.
Repara que isso é diferente do log de interação que discuti em Segurança e Compliance, onde o problema central era PII vazando pelo log. Aqui o requisito é outro: imutabilidade, retenção por anos e capacidade de reconstruir a decisão muito depois dela ter acontecido. Isso é uma decisão de armazenamento que você toma no dia 1, não uma feature que você adiciona quando o regulador bate na porta. Append-only, à prova de adulteração, versionado, com retenção que pode passar de meia década. Quem desenhou pra "guardamos 90 dias e rotaciona" vai ter um problema caro de migração quando o caso de uso entrar no perímetro regulado.
O sandbox é a porta de entrada sancionada
Tem uma peça da regulação moderna que é o oposto de um freio: é um convite. O regulatory sandbox é um ambiente onde você testa uma inovação com escopo limitado, número restrito de clientes e o regulador acompanhando de perto, com algumas regras suspensas de propósito.
O Reino Unido inventou isso. A FCA abriu o primeiro sandbox regulatório do mundo em 2016; na primeira leva, 69 firmas se candidataram e 24 entraram. O Brasil seguiu, e em três frentes. O Banco Central, com as Resoluções CMN 4.865 e 4.866 e a Resolução BCB 29, em vigor desde dezembro de 2020. A CVM, com a Resolução CVM 29 de 2021. A SUSEP, com a Resolução CNSP 381 de 2020, pro mercado de seguros. São ciclos, normalmente de até um ano, com vagas e temas definidos.
A implicação pra quem constrói é estratégica, não só técnica. Existe um caminho legítimo pra colocar uma IA ousada na frente de clientes reais sem apostar a empresa num "deu certo no piloto, vamos abrir pra todo mundo". Em vez de adivinhar como o regulador vai reagir, você o coloca no loop desde o começo, com risco contido. Em setor regulado, isso muitas vezes é mais rápido do que tentar passar por fora e rezar.
O mapa por setor, e onde o Brasil está
Cada setor escreve restrições diferentes, e vale ter o mapa na cabeça.
Em bolsas e corretoras, o peso está em controle de ordem e resiliência de sistema: RTS 6, Market Access Rule, Reg SCI. E uma herança importante do Flash Crash de 6 de maio de 2010, quando um algoritmo programado pra vender a 9% do volume do minuto anterior, sem olhar preço nem horário, despejou 4,1 bilhões de dólares em contratos E-Mini e ajudou a derrubar o mercado em minutos. A resposta foram os circuit breakers e o mecanismo de limit up-limit down, que pausam a negociação quando o preço se move rápido demais. Repara na simetria com o circuit breaker por latência que descrevi em From Batch to Real Time: a ideia de engenharia de "pare automaticamente quando a métrica sair do envelope" virou, no mercado, regra de toda a praça.
Em bancos, o foco é validação de modelo e gestão de risco. No Brasil, a Resolução CMN 4.557 de 2017 estabeleceu a gestão integrada de riscos, e a Resolução CMN 4.966 de 2021, em vigor desde janeiro de 2025, trouxe a contabilização de perdas esperadas com exigência explícita de validação de modelo. Some o EU AI Act, que no Anexo III classifica avaliação de crédito de pessoas físicas como alto risco (curiosamente, detecção de fraude fica de fora). Crédito decidido por IA é, por definição regulatória, terreno de alto risco.
Em seguradoras, a fronteira é discriminação algorítmica e precificação. O EU AI Act classifica como alto risco a precificação e a avaliação de risco em seguros de vida e saúde. NAIC e Colorado, já citados, empurram pro mesmo lugar. No Brasil, aqui há uma lacuna honesta: não existe, até agora, uma norma setorial específica da SUSEP sobre IA e precificação análoga à do Colorado. Essa cobertura deve vir pelo caminho geral.
E o caminho geral é o PL 2.338 de 2023, o marco legal de IA, aprovado pelo Senado em 10 de dezembro de 2024 e em tramitação na Câmara. Ele segue o desenho europeu: classifica sistemas por nível de risco, lista crédito como alto risco, cria uma estrutura nacional de governança e prevê multas que chegam a 50 milhões de reais por infração. Some a tudo isso uma data concreta no horizonte: as obrigações de alto risco do EU AI Act começam a valer em agosto de 2026. Pra quem opera ou vende na Europa, isso não é futuro distante. É o próximo trimestre.
Conclusão
Construir IA em ambiente regulado não é construir a mesma IA com mais papelada. É construir um sistema diferente, onde a regulação é insumo de design, no mesmo nível que latência, custo e disponibilidade. O kill switch que para em estado seguro, o controle que bloqueia antes da ação, o teto de autonomia com humano que entende e pode vetar, os portões de teste e validação antes de produção, o registro imutável que dura anos, o sandbox como porta de entrada. Nada disso é camada adicionada depois. Tudo isso é decidido na arquitetura, antes da primeira linha de código que importa.
A Knight Capital perdeu 440 milhões em 45 minutos porque tratou esses controles como detalhe operacional. Em mercado regulado, eles são a fundação. E a boa notícia é que a maioria dessas exigências é só boa engenharia com força de lei: o setor financeiro está redescobrindo disciplinas de sistemas críticos que já dominava, agora com IA no meio do circuito.
A pergunta honesta que vale fazer antes de levar IA pra um setor regulado: se o regulador entrasse no nosso design review amanhã, ele encontraria os freios escritos na arquitetura, ou só numa política que ninguém leu? Se a resposta hesita, o trabalho é agora. Porque, quando o incidente vier, e em sistema automatizado ele vem, a diferença entre um susto e uma manchete vai ser exatamente o que você cabeou antes.
Insights & Takeaways
-
Em ambiente regulado, regulação é requisito não-funcional, igual a latência e disponibilidade. O regulador é stakeholder do seu design review mesmo sem estar na sala, e você não sobe pra produção pra pedir perdão depois.
-
O kill switch que leva a um estado seguro é exigência legal, não boa prática. Está no artigo 12 do RTS 6 e no artigo 14 do EU AI Act, com a palavra "stop button". A Knight Capital não tinha um e perdeu 440 milhões em 45 minutos.
-
Controle de verdade é hard block aplicado antes da ação, não warning que dá pra sobrepor. O Citi executou 1,4 bilhão de dólares por engano em 2022 porque um trader conseguiu fechar um pop-up sem ler, e levou multa de 61,6 milhões de libras por isso.
-
Teste de robustez, drift e viés vira portão de release, e o registro vira imutável e retido por anos. EU AI Act artigos 12 e 15, SEC 17a-4 com WORM e seis anos de retenção. Isso é decisão de armazenamento do dia 1, não feature de última hora.
-
Existe caminho sancionado pra inovar: o sandbox regulatório, que no Brasil já roda no BACEN, na CVM e na SUSEP. E o relógio está correndo: as obrigações de alto risco do EU AI Act começam a valer em agosto de 2026, e o PL 2.338 caminha na Câmara.